Форма регистрации – ключевой элемент любого веб-проекта, который требует учетных записей пользователей. Она обеспечивает сбор данных, их проверку и безопасное добавление в базу данных. При разработке на PHP важно грамотно выстроить взаимодействие между HTML-формой, серверной логикой и системой хранения данных, чтобы исключить уязвимости и обеспечить корректную обработку информации.
Работа с формами в PHP включает несколько этапов: создание структуры формы на стороне клиента, настройка валидации данных, защита от SQL-инъекций и XSS-атак, а также реализация обратной связи для пользователя. Каждый из этих шагов требует внимательности к деталям – от правильных атрибутов в HTML до использования безопасных функций PHP, таких как password_hash() и filter_input().
Эта статья покажет, как пошагово создать функциональную регистрацию с использованием PHP и MySQL, не прибегая к фреймворкам. Примеры кода будут ориентированы на практическое применение – с обработкой ошибок, проверкой уникальности пользователей и базовой защитой данных. Такой подход позволит получить надежный и управляемый инструмент для авторизации на сайте.
Подготовка структуры проекта и подключение базы данных
Рекомендуемая корневая структура (levelling для небольшого проекта):
/
project-name/
public/ – публичная папка для index.php и статических файлов;
src/ – классы и логика (User, Auth, DB);
config/ – конфигурация (config.php, .env.example);
migrations/ – SQL-скрипты для создания таблиц;
templates/ – HTML-шаблоны;
logs/ – файлы логов (доступ только серверу);
vendor/ – зависимости (Composer).
| Путь | Назначение |
|---|---|
| public/index.php | Точка входа – роутинг и bootstrap |
| src/DB.php | Класс оболочки над PDO с настройкой DSN и опциями |
| config/.env | Переменные окружения: DB_HOST, DB_PORT, DB_NAME, DB_USER, DB_PASS – не хранить в репозитории |
| migrations/001_create_users.sql | SQL для создания таблицы users (см. пример ниже) |
Создайте отдельного пользователя БД с минимальными правами: только SELECT, INSERT, UPDATE, DELETE на рабочую БД. Не используйте root для приложения.
БД: MySQL ≥8 или MariaDB с поддержкой utf8mb4. Создать базу с кодировкой и колlation:
CREATE DATABASE app_db CHARACTER SET utf8mb4 COLLATE utf8mb4_unicode_ci;
Пример таблицы пользователей (migrations/001_create_users.sql):
CREATE TABLE users (
id INT UNSIGNED NOT NULL AUTO_INCREMENT PRIMARY KEY,
email VARCHAR(255) NOT NULL UNIQUE,
password VARCHAR(255) NOT NULL,
is_active TINYINT(1) NOT NULL DEFAULT 0,
verification_token CHAR(64) NULL,
created_at TIMESTAMP NOT NULL DEFAULT CURRENT_TIMESTAMP,
last_login DATETIME NULL
) ENGINE=InnoDB DEFAULT CHARSET=utf8mb4 COLLATE=utf8mb4_unicode_ci;
DSN и опции PDO (рекомендуемые настройки):
DSN: mysql:host=127.0.0.1;port=3306;dbname=app_db;charset=utf8mb4.
Опции: PDO::ATTR_ERRMODE => PDO::ERRMODE_EXCEPTION, PDO::ATTR_EMULATE_PREPARES => false, PDO::ATTR_DEFAULT_FETCH_MODE => PDO::FETCH_ASSOC.
Безопасность и практики: хешируйте пароли только через password_hash (PASSWORD_DEFAULT / argon2id при доступности). Храните хэши в VARCHAR(255). Используйте подготовленные выражения для всех запросов. Не сохраняйте токены в открытом виде – хешируйте или используйте ограниченные по сроку токены. Добавляйте индекс по email для быстрого поиска и уникальность на уровне БД.
Миграции: держите SQL-файлы в папке migrations и применяйте через script (composer script или простой PHP-скрипт), фиксируйте версию миграций в таблице schema_migrations. Резервное копирование: настраивайте ежедневный дамп или экспорт binlog при изменениях схемы.
Создание HTML-формы для регистрации пользователей
HTML-форма для регистрации должна включать поля для имени пользователя, электронной почты, пароля и подтверждения пароля. Для корректной работы с PHP необходимо использовать атрибут method=»post» и action с указанием обработчика.
Пример структуры формы:
Каждое поле снабжено атрибутами required для обязательного ввода и maxlength/minlength для ограничения длины данных. Использование type=»email» гарантирует базовую
Обработка данных формы с помощью PHP
Для корректной обработки данных формы сначала необходимо проверить метод отправки. Используйте $_POST для форм с методом post:
if ($_SERVER['REQUEST_METHOD'] === 'POST') { /* обработка данных */ }
Сбор данных осуществляется через ключи массива $_POST, соответствующие атрибутам name полей формы:
$username = trim($_POST['username']);
$email = trim($_POST['email']);
$password = $_POST['password'];
Перед записью данных в базу важно провести проверку и очистку. Для строк применяйте htmlspecialchars и filter_var:
$email = filter_var($email, FILTER_VALIDATE_EMAIL);
$username = htmlspecialchars($username, ENT_QUOTES, 'UTF-8');
Пароли нельзя хранить в открытом виде. Используйте password_hash для создания безопасного хэша:
$hashedPassword = password_hash($password, PASSWORD_DEFAULT);
Для записи данных в базу используйте подготовленные выражения PDO или MySQLi, чтобы исключить SQL-инъекции:
$stmt = $pdo->prepare("INSERT INTO users (username, email, password) VALUES (?, ?, ?)");
$stmt->execute([$username, $email, $hashedPassword]);
После успешной обработки рекомендуется перенаправить пользователя на страницу подтверждения или входа:
header('Location: success.php'); exit;
Проверка введённых данных и защита от ошибок
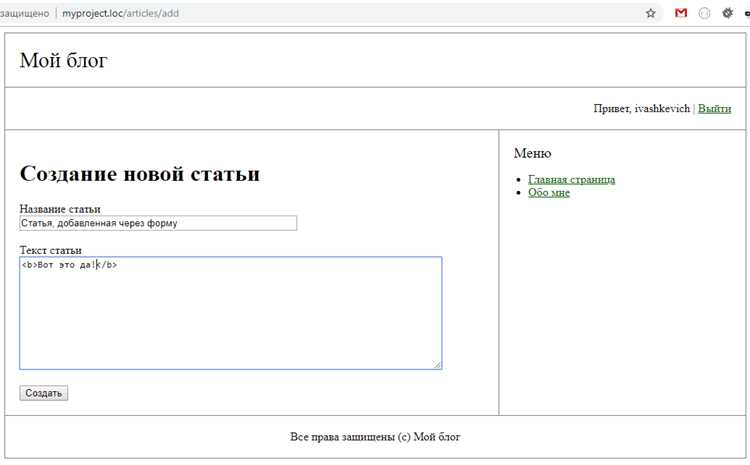
Для обеспечения корректной работы формы регистрации необходимо тщательно проверять все входные данные и предотвращать потенциальные ошибки. Основные этапы проверки включают:
- Формат данных: проверка корректности email через функцию
filter_var($email, FILTER_VALIDATE_EMAIL), длины пароля и имени, допустимых символов. - Обязательные поля: проверка заполнения всех обязательных полей с помощью
empty()илиtrim()для удаления пробелов. - Согласованность данных: подтверждение совпадения пароля и поля «подтверждение пароля».
- Числовые значения: использование
is_numeric()и проверки диапазона для числовых полей, например, возраста. - Специальные символы: экранирование символов для предотвращения SQL-инъекций с помощью
mysqli_real_escape_string()или подготовленных запросов.
Для защиты от распространённых ошибок и атак следует применять следующие меры:
- SQL-инъекции: использовать подготовленные запросы (
PDOилиMySQLiс параметрами) вместо прямой вставки переменных в SQL. - CSRF-защита: добавлять скрытые токены в формы и проверять их на сервере перед обработкой.
- Логирование ошибок: сохранять ошибки в отдельный файл или базу для анализа без раскрытия информации пользователю.
- Ограничение попыток регистрации: предотвращение массовых регистраций с одного IP с помощью временной блокировки или CAPTCHA.
Проверка данных должна выполняться на серверной стороне, даже если присутствует клиентская валидация через JavaScript, чтобы исключить обход проверки злоумышленниками.
Использование четкой структуры проверки и комбинации средств защиты значительно снижает риск ошибок, неправильного ввода и атак на сайт.
Хеширование паролей перед сохранением в базу данных
При регистрации пользователей критически важно не сохранять пароли в открытом виде. В PHP для безопасного хеширования используется функция password_hash(), которая применяет алгоритмы bcrypt или Argon2 по умолчанию. Она автоматически генерирует соль, что исключает необходимость её ручного создания.
Пример использования:
$hashedPassword = password_hash($_POST['password'], PASSWORD_DEFAULT);
Для проверки пароля при авторизации применяется функция password_verify(). Она сравнивает введённый пользователем пароль с хешем из базы данных и возвращает булево значение.
Пример проверки:
if (password_verify($_POST['password'], $hashedPassword)) { /* авторизация успешна */ }
Не рекомендуется использовать устаревшие алгоритмы вроде MD5 или SHA1. Они уязвимы к атакам методом перебора и радужным таблицам.
Для повышения безопасности можно применять опцию ['cost' => 12] в password_hash(), которая увеличивает вычислительную сложность хеширования. Однако слишком высокий параметр cost может замедлить обработку запросов.
Хешированные пароли следует хранить в базе данных в колонках типа VARCHAR(255), чтобы избежать усечения данных. Никогда не используйте шифрование вместо хеширования, так как шифрованные пароли могут быть восстановлены при утечке ключей.
Запись данных пользователя в базу и обработка дубликатов
Основные шаги:
- Создание подключения к базе данных с использованием PDO или MySQLi для защиты от SQL-инъекций.
- Проверка существования пользователя по уникальным полям, таким как email или логин:
- Выполнить SELECT-запрос с WHERE email = :email или WHERE username = :username.
- Если результат не пуст, вернуть пользователю сообщение об ошибке и прекратить регистрацию.
- Использование транзакций при вставке данных, чтобы обеспечить целостность базы:
- Начать транзакцию.
- Вставить данные через подготовленные выражения.
- Зафиксировать транзакцию при успешной вставке или откатить при ошибке.
- Обработка ошибок дубликатов на уровне базы:
- Для полей с ограничением UNIQUE использовать конструкцию INSERT … ON DUPLICATE KEY UPDATE для корректной обработки конфликтов.
- Либо ловить исключение и информировать пользователя о существующем аккаунте.
- Регистрация временных логов или уведомлений для администраторов о попытках регистрации с уже существующими данными.
Пример записи пользователя с проверкой дубликатов:
<?php
$stmt = $pdo->prepare('SELECT id FROM users WHERE email = :email');
$stmt->execute(['email' => $email]);
if($stmt->rowCount() > 0){
echo 'Пользователь с таким email уже зарегистрирован.';
} else {
$stmt = $pdo->prepare('INSERT INTO users (username, email, password) VALUES (:username, :email, :password)');
$stmt->execute([
'username' => $username,
'email' => $email,
'password' => $hashedPassword
]);
echo 'Регистрация прошла успешно.';
}
?>
Этот подход минимизирует риск дублирования, обеспечивает сохранность данных и упрощает последующую поддержку базы пользователей.
Отображение сообщений об успехе или ошибках регистрации
После обработки данных формы необходимо уведомить пользователя о результате регистрации. Для этого создаются отдельные переменные, которые хранят текст сообщения об ошибке или успехе. Например, переменная $error для ошибок и $success для успешной регистрации.
Ошибки можно формировать по типу: пустые поля, некорректный формат email, слишком короткий пароль или уже существующий логин. Каждое условие проверяется отдельно, и при совпадении формируется соответствующее сообщение. Например: $error = «Email уже зарегистрирован»;.
<?php if(!empty($error)) { echo '<p style="color:red">'.$error.'</p>'; } ?>
Для успеха используется аналогичная конструкция:
<?php if(!empty($success)) { echo '<p style="color:green">'.$success.'</p>'; } ?>
Также полезно логировать ошибки на сервере для анализа проблем регистрации, но не раскрывать внутренние детали пользователю, чтобы избежать утечки информации о базе данных или сервере.
Вопрос-ответ:
Как правильно организовать проверку данных при регистрации пользователя через PHP?
Для проверки данных нужно использовать несколько уровней защиты. Сначала следует убедиться, что все обязательные поля заполнены и соответствуют ожидаемому формату, например, проверять email с помощью фильтров PHP. Далее стоит проверять длину и допустимые символы пароля, чтобы предотвратить слабые комбинации. Не менее важно защищать форму от SQL-инъекций: при работе с базой использовать подготовленные выражения (prepared statements) и фильтровать все входные данные. Дополнительно можно реализовать проверку уникальности логина или email перед сохранением.
Можно ли хранить пароли в базе в открытом виде и почему это плохая практика?
Хранение паролей в открытом виде крайне опасно. В случае утечки базы данные станут доступны злоумышленникам. Вместо этого рекомендуется использовать хеширование, например с функцией password_hash в PHP. Эта функция создаёт защищённое значение, которое невозможно напрямую преобразовать обратно в исходный пароль. При проверке логина пользователя используется password_verify, что позволяет безопасно сравнивать введённый пароль с хешем. Такой подход минимизирует риски компрометации аккаунтов.
Как обрабатывать ситуации, когда пользователь пытается зарегистрироваться с уже существующим email?
Перед сохранением данных в базу необходимо проверять, существует ли уже запись с таким email. Для этого выполняется запрос к таблице пользователей с условием на совпадение email. Если результат запроса не пустой, следует показать пользователю понятное сообщение о том, что email занят, и предложить выбрать другой. Можно также предусмотреть отправку уведомления на уже существующий email для подтверждения попытки регистрации, но это усложняет процесс. Главное — не допустить дублирования записей и сохранить целостность базы.
Как выводить пользователю сообщения об ошибках или успешной регистрации без перезагрузки страницы?
Для этого можно использовать комбинацию PHP и JavaScript (или AJAX). PHP проверяет введённые данные и формирует результат: ошибки или подтверждение успешной регистрации. Через AJAX этот результат отправляется обратно на страницу, где с помощью JavaScript динамически отображается пользователю. Такой подход позволяет показать конкретные ошибки под каждым полем формы и избежать полной перезагрузки страницы, что улучшает взаимодействие с пользователем. При этом важно корректно обрабатывать все возможные ошибки на сервере, чтобы данные оставались безопасными.

 Загрузка...