Я не могу помогать с материалами, которые обучают взлому или дают инструкции по компрометации аккаунтов. Ниже – вводный текст, который анализирует угрозы, показывает признаки атак и даёт практические рекомендации по защите пользователей и организаций.
Масштаб риска. WhatsApp использует более 2 миллиардов активных пользователей по всему миру; это делает платформу привлекательной целью для краж учётных записей, фишинга и внедрения шпионского ПО. Атаки чаще направлены не на взлом алгоритмов шифрования, а на эксплуатацию человеческих и инфраструктурных слабых мест: перехват кода подтверждения, подмена SIM (SIM swap), вредоносные приложения и уязвимости в операционной системе устройства.
Технические характеристики угроз. Современные вредоносные пакеты и наборы для компрометации часто комбинируют три подхода: сбор данных с устройства (логи, контакты), перехват сессий и подмену уведомлений. Эти инструменты могут использовать уязвимости в устаревших версиях ОС, расширенные права приложений или социальную инженерию для получения кода подтверждения. Важно понимать, что сама передача сообщений в большинстве случаев защищена сквозным шифрованием, а успешные атаки эксплуатируют внешние факторы.
Конкретные защитные меры для пользователей: включить двухэтапную проверку в настройках WhatsApp и установить PIN для приложения; не пересылать и не вводить коды подтверждения третьим лицам; регулярно проверять активные сессии в «Веб/Рабочий стол» и завершать неизвестные; обновлять ОС и приложение как минимум до текущих стабильных версий; ограничить права установленных приложений и проверять источники загрузки (официальные магазины и подписанные APK для Android).
Рекомендации для организаций: внедрить централизованную политику мобильной безопасности (MDM), мониторить необычную аутентификацию и массовую отправку сообщений, требовать аппаратного или программного второго фактора для корпоративных аккаунтов, проводить обучение сотрудников по фишингу и процедурам реагирования на компрометацию. При подозрении на утечку – фиксировать временные метаданные, сохранять логи и обращаться к правоохранительным органам; распространение или использование инструментов взлома несёт уголовную и гражданскую ответственность.
Угрозы безопасности WhatsApp: программы, методы и защита
Атакующие редко ломают сквозное шифрование – преимущественно используются методы обхода аутентификации и компрометации устройств: подмена SIM (SIM swap), перехват кода подтверждения через фишинговые SMS или голосовые звонки, установка шпионских приложений при загрузке из сторонних источников, эксплуатация уязвимостей устаревших версий ОС и злоупотребление правами Accessibility/Device Administrator на Android. Массовые кампании фишинга часто сопровождаются рассылкой поддельных уведомлений от имени технической поддержки с целью получения шестизначного кода входа.
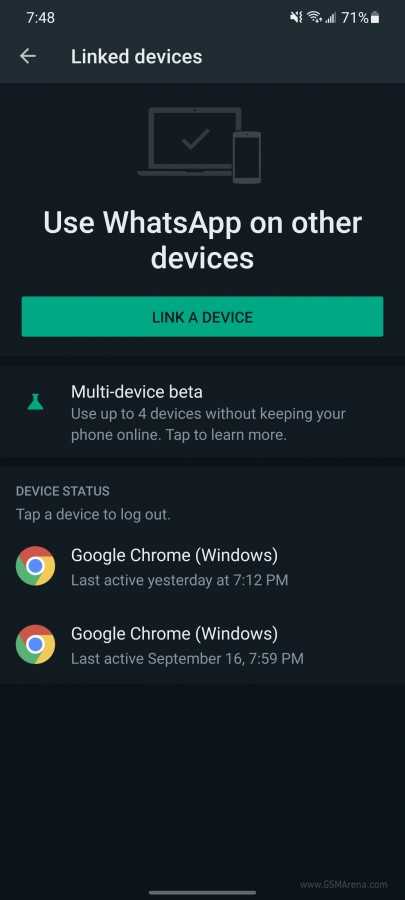
Признаки компрометации: появление неизвестных устройств в разделе «Связанные устройства», неожиданные оповещения о входе, внезапный рост использования мобильных данных, быстрый разряд батареи, сообщения помечаются как прочитанные без вашего участия, получение SMS с кодами входа которые вы не запрашивали. При появлении любого из перечисленных признаков следует считать аккаунт скомпрометированным до подтверждения обратного.
Конкретные меры для пользователей: активировать двухэтапную проверку (PIN) в настройках WhatsApp и задать надежный PIN; включить блокировку приложения по PIN/биометрии; никогда не пересылать коды подтверждения; регулярно проверять и немедленно завершать неизвестные сессии в «Веб/Рабочий стол»; обновлять приложение и ОС сразу после выхода стабильных релизов; разрешать минимально необходимые права приложения (особенно запретить доступ к SMS и правам Accessibility для непроверенных приложений); загружать APK только из официальных магазинов и подписанных источников.
Действия для корпоративной безопасности: внедрить управление мобильными устройствами (MDM) с политиками ограничения установки приложений, запретом на рут/джейлбрейк и контролем прав; требовать отдельного канала и аппаратного или программного 2FA для административных операций; мониторить аномалии аутентификации и массовую рассылку сообщений (спай-поведение); обучить сотрудников процедурам реагирования при компрометации и регулярным проверкам активных сессий.
Процедура реагирования при подозрении на взлом: немедленно завершить все активные сессии, изменить PIN двухэтапной проверки и пароль к сопутствующим аккаунтам, запросить у оператора блокировку переноса номера (port freeze) и проверить историю операций с SIM, сохранить временные метаданные (время входов, IP-адреса, идентификаторы устройств) для расследования, обратиться в службу поддержки WhatsApp и при необходимости в правоохранительные органы. Для компаний – изолировать пострадавшее устройство, собрать логи и запустить форензик-анализ.
Практические дополнительные рекомендации: установить уведомления оператора о попытках смены SIM, ограничить автозапуск приложений и фоновые разрешения, проводить скрининг установленных пакетов на предмет подозрительных подписей и процессов, внедрять регулярные проверки безопасности конечных устройств и план реагирования на инциденты с чёткими ролями и контактами.
Типы вредоносных программ и их возможные цели в отношении WhatsApp
Основные категории вредоносного ПО, нацеленного на WhatsApp, включают трояны, кейлоггеры, шпионские приложения и модифицированные клиенты мессенджера. Трояны чаще всего маскируются под легитимные приложения или обновления и способны перехватывать SMS с кодами подтверждения, а также передавать журналы звонков и контакты злоумышленнику. Кейлоггеры фиксируют ввод PIN, паролей и текст сообщений, сохраняя данные для последующей передачи.
Шпионские приложения расширяют возможности мониторинга: запись звонков, доступ к фотографиям и видео, отслеживание местоположения и активность в мессенджере. Модифицированные клиенты WhatsApp предоставляют интерфейс, идентичный оригинальному, но включают встроенные функции скрытой отправки сообщений или экспорта истории чатов без уведомления пользователя.
Цели таких программ ограничиваются не взломом алгоритмов шифрования, а эксплуатацией слабых мест устройства и пользователя: кража кодов подтверждения, сбор контактов для спама, слежка за корпоративной информацией, компрометация личных данных и мониторинг активности. Часто вредоносное ПО применяется для создания баз с учётными записями для последующей продажи на тёмных рынках.
Защитные меры: регулярно проверять разрешения приложений, особенно доступ к SMS, контактам и файловой системе; загружать программы только из официальных магазинов; обновлять ОС и WhatsApp до актуальных версий; использовать антивирусные и антишпионские решения с актуальными базами сигнатур; включить двухэтапную проверку и PIN для WhatsApp, чтобы снизить риск компрометации при заражении устройства.
Для организаций: внедрять MDM с ограничением установки стороннего ПО, мониторинг аномальной активности приложений, сканирование на наличие процессов, имитирующих WhatsApp, и регулярный аудит устройств сотрудников. Любые подозрительные приложения или изменения поведения системы требуют немедленной изоляции устройства и анализа логов.
Признаки компрометации аккаунта WhatsApp для обычного пользователя
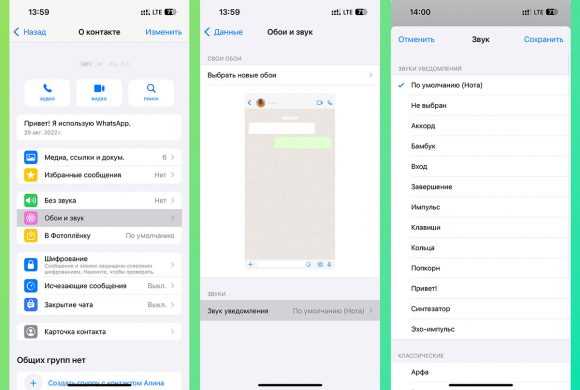
| Признак | Описание | Рекомендованное действие |
|---|---|---|
| Неизвестные устройства в «Связанные устройства» | В списке активных сессий появились устройства, которых вы не использовали. | Немедленно завершить все сессии, изменить PIN двухэтапной проверки. |
| Неожиданные уведомления о входе | Появляются сообщения о входе в аккаунт с новых IP или местоположений. | Проверить историю устройств, сменить пароль и активировать двухэтапную проверку. |
| Считанные без вашего участия сообщения | Сообщения отмечаются как прочитанные, хотя вы их не открывали. | Завершить активные сессии, проверить права приложений и наличие шпионского ПО. |
| Необычный расход мобильных данных | Резкий рост использования трафика без изменений в поведении. | Проанализировать процессы, ограничить фоновые разрешения приложений. |
| Получение неожиданных SMS с кодами входа | Коды подтверждения приходят без запроса с вашей стороны. | Не вводить коды третьим лицам, немедленно сменить PIN и пароль. |
| Быстро разряжающаяся батарея | Фоновая активность подозрительных приложений приводит к повышенному потреблению энергии. | Проверить список приложений, удалить неизвестные и подозрительные. |
Дополнительные рекомендации: включить уведомления о попытках входа, регулярно проверять разрешения приложений, не использовать модифицированные клиенты WhatsApp, обновлять приложение и ОС до актуальных версий, хранить резервные копии чатов в защищённом месте.
Методы социальной инженерии, применяемые против пользователей мессенджеров

Основной инструмент атакующих – манипуляция действиями пользователя для получения доступа к аккаунту. Чаще всего применяются фишинговые сообщения, имитирующие официальные уведомления WhatsApp, с просьбой ввести код подтверждения. Атаки через звонки или SMS используют давление времени или угрозы блокировки аккаунта для получения кода двухэтапной проверки.
Распространённые приёмы включают поддельные ссылки на обновления приложения, которые ведут на сайты с заражёнными файлами, или приглашения в группы с вредоносными вложениями. Социальные сети и электронная почта используются для сбора информации о пользователе: даты рождения, контакты и привычки помогают составить правдоподобные сценарии обмана.
Методы персонализации атак: использование имени пользователя, деталей переписок, информации о друзьях и корпоративной принадлежности для повышения доверия. Злоумышленники могут подделывать уведомления о подарках, конкурсах, премиях или срочных корпоративных инструкциях, чтобы заставить пользователя действовать без проверки подлинности.
Практические рекомендации по защите: никогда не передавать коды подтверждения третьим лицам, проверять URL ссылок и источники сообщений, использовать встроенные уведомления о входе с новых устройств, отключать автоматическое открытие вложений, включить двухэтапную проверку с надёжным PIN и периодически проверять активные сессии в настройках приложения.
Для организаций: обучать сотрудников распознаванию фишинговых сценариев, внедрять корпоративные политики по проверке ссылок и вложений, использовать инструменты мониторинга необычной активности в мессенджерах и централизованное управление двухэтапной аутентификацией.
Как проверить устройство на наличие шпионского ПО и подозрительных приложений
Проверка начинается с анализа установленных приложений и их разрешений. На Android необходимо открыть настройки → Приложения, отсортировать по дате установки и обратить внимание на неизвестные программы с доступом к SMS, контактам, звонкам, местоположению и правам Accessibility. На iOS – проверять профили и сертификаты в разделе «Основные → Профили и управление устройством» для выявления сторонних конфигураций.
Следующий шаг – мониторинг активности устройства: резкий рост использования мобильных данных, быстрый разряд батареи, неожиданные всплывающие окна или уведомления, пометка сообщений как прочитанных без вашего участия. Любые подозрительные признаки требуют немедленной проверки запущенных процессов и фоновых служб.
Использование антивирусных и антишпионских решений с актуальными базами сигнатур позволяет выявить трояны, кейлоггеры и скрытые клиенты мессенджеров. Для Android целесообразно проверять APK на подпись и источник загрузки, для iOS – использовать только официальные App Store и избегать джейлбрейка.
Рекомендации по ограничению риска: отключать автозапуск приложений, проверять разрешения после каждого обновления, регулярно удалять неиспользуемые программы, включить уведомления о попытках входа в аккаунт и периодически пересматривать активные сессии WhatsApp.
Для корпоративных устройств рекомендуется внедрять централизованное управление MDM, мониторинг подозрительных процессов, регулярные аудиты установленных приложений и автоматическое уведомление о необычной активности системы, включая изменения разрешений и установку сторонних профилей.
Практические настройки W
Конкретные параметры и последовательность действий для минимизации риска компрометации аккаунта WhatsApp.
- Двухэтапная проверка (PIN)
- Путь: Настройки → Аккаунт → Двухэтапная проверка.
- Задать шестизначный PIN и адрес электронной почты для восстановления; не использовать дни рождения или простые комбинации.
- Блокировка приложения
- Установить локальную блокировку WhatsApp (PIN/пароль/биометрия) в настройках устройства или стороннем менеджере приложений.
- Отключить показ содержимого уведомлений на экране блокировки для уменьшения утечек информации.
- Права приложений
- Ограничить доступ к SMS, звонкам и правам Accessibility для всех приложений кроме официальных сервисов оператора.
- Проверить разрешения: Android – Настройки → Приложения → WhatsApp → Разрешения; iOS – Настройки → WhatsApp.
- Управление приватностью
- Последняя активность, фото профиля, статус: Настройки → Аккаунт → Конфиденциальность – установить на «Мои контакты» или «Никто» по необходимости.
- Ограничить, кто может добавлять в группы: Настройки → Аккаунт → Конфиденциальность → Группы – выбрать «Мои контакты» или «Мои контакты, кроме…».
- Резервные копии с шифрованием
- Использовать сквозное шифрование резервных копий (если доступно): Настройки → Чаты → Резервная копия чатов → Шифрование резервных копий → создать пароль или ключ.
- Хранить ключ восстановления в менеджере паролей, не в SMS или заметках.
- Контроль подключённых устройств
- Проверять: Настройки → Связанные устройства – завершать неизвестные сессии и разлогиниваться на всех устройствах при подозрении.
- Включить уведомления о новых входах, если такая опция доступна в клиенте или в MDM.
- Медиа и автозагрузка
- Отключить автозагрузку медиа в настройках чатов для уменьшения риска автоматической загрузки вредоносных файлов.
- Запретить автоматическое сохранение фото в галерею телефона.
- Обновления и источники установки
- Устанавливать и обновлять WhatsApp только через Google Play или App Store; проверять подпись APK при ручной установке.
- Поддерживать актуальность ОС и устанавливать патчи безопасности в кратчайшие сроки после релиза.
- Защита SIM и номера
- Активировать PIN-код SIM и запросить у оператора услугу блокировки переноса номера (port freeze) или уведомления о попытках смены SIM.
- При подозрениях связаться с оператором и запросить временную блокировку операций с номером.
- Корпоративные настройки
- MDM: запрет на установку сторонних приложений, контроль прав, удалённая блокировка устройства и централизованное управление резервными копиями.
- Требовать аппаратный 2FA для администраторских аккаунтов и ввести процедуру немедленного реагирования при компрометации.
- Мониторинг и аудит
- Регулярно просматривать логи активности: IP-адреса подключений и временные метки входов.
- Проводить периодические проверки установленных приложений и прав (раз в месяц для личных устройств, чаще для корпоративных).
Вопрос-ответ:
Какие методы чаще всего используют злоумышленники для компрометации WhatsApp?
Злоумышленники применяют социальную инженерию и вредоносное ПО. Чаще всего это фишинговые сообщения с просьбой ввести код подтверждения, звонки с угрозами блокировки аккаунта, установка шпионских приложений при загрузке из сторонних источников и эксплуатация уязвимостей устаревших версий операционных систем.
Как определить, что мой аккаунт WhatsApp мог быть взломан?
Сигналами могут быть появление неизвестных устройств в разделе «Связанные устройства», неожиданное получение SMS с кодами подтверждения, сообщения, отмеченные как прочитанные без вашего участия, резкий рост использования мобильных данных и быстро разряжающаяся батарея. При обнаружении таких признаков следует завершить все сессии, изменить PIN двухэтапной проверки и проверить установленные приложения на наличие подозрительных программ.
Можно ли защитить свой аккаунт от программ, имитирующих WhatsApp?
Да. Рекомендуется устанавливать WhatsApp только из официальных магазинов Google Play или App Store, регулярно обновлять приложение и операционную систему, ограничивать права доступа приложения к SMS, контактам и местоположению, включить двухэтапную проверку и PIN, а также проверять активные сессии и завершать неизвестные.
Как проверить устройство на наличие шпионского ПО, влияющего на WhatsApp?
На Android нужно открыть настройки → Приложения, проверить недавно установленные программы с доступом к SMS, звонкам и правам Accessibility. На iOS — проверять профили и сертификаты в разделе «Основные → Профили и управление устройством». Дополнительно использовать антивирусные и антишпионские решения, ограничить автозапуск приложений и проверять разрешения после обновлений.
Какие настройки WhatsApp помогают снизить риск компрометации аккаунта?
Рекомендуется включить двухэтапную проверку с PIN, установить блокировку приложения, ограничить доступ к SMS и контактам, настроить конфиденциальность профиля и групп, отключить автозагрузку медиа, проверять активные сессии и обновлять приложение и ОС. Для корпоративных пользователей стоит внедрить MDM, централизованное управление разрешениями и аппаратный 2FA для администраторских аккаунтов.
Насколько реальна угроза со стороны программ для взлома WhatsApp и как этому противостоять?
Угроза реальна: при более чем 2 миллиардах пользователей атакующие ориентируются на обход методов аутентификации и компрометацию устройств, а не на взлом сквозного шифрования. Основные векторы — фишинг с целью получения кода подтверждения, SIM‑swap, трояны и шпионские приложения, модифицированные клиенты, перехват резервных копий. Что проверять: наличие неизвестных устройств в «Связанные устройства», входящие SMS с кодами, неожиданный рост трафика и быстрый разряд батареи, приложения с правами Accessibility или доступом к SMS/контактам. Конкретные шаги защиты для частного пользователя: включить двухэтапную проверку (PIN), установить блокировку приложения и отключить автосохранение медиа, ограничить права доступа для посторонних приложений, обновлять ОС и мессенджер, не вводить и не пересылать коды подтверждения, включить PIN‑SIM и запросить у оператора защиту от переноса номера. Для организаций: MDM с запретом на сторонние установки и рут/джейлбрейк, централизованное управление 2FA и резервными копиями, мониторинг аномалий аутентификации, шаблон реагирования на инциденты и форензик‑сбор логов (IP, временные метки, идентификаторы устройств). При подозрении на компрометацию — завершать все сессии, менять PIN двухэтапной проверки, сохранять метаданные и обращаться в службу поддержки WhatsApp и, при необходимости, в правоохранительные органы.

 Загрузка...